Peculato eletrônico é uma expressão usada para descrever acusações ligadas à manipulação de dados, sistemas ou valores públicos por meio digital. Ela não corresponde a um único nome legal. Dependendo dos fatos, a imputação pode envolver inserção de dados falsos, modificação não autorizada de sistema, peculato-apropriação, peculato-desvio, estelionato ou concurso entre agentes.
A defesa começa pela identificação do tipo penal realmente descrito na investigação. Em seguida, precisa responder a questões técnicas: quem possuía credencial válida, qual terminal foi utilizado, se o usuário estava autorizado, que dado mudou, quando ocorreu a alteração, qual finalidade foi atribuída ao ato e como a prova digital foi preservada.
Este guia explica as diferenças entre os artigos 312, 313-A e 313-B do Código Penal, os principais elementos de autoria e dolo, a análise de logs e os cuidados necessários com perícia e cadeia de custódia.
- Enquadramento jurídico
- Elementos do artigo 313-A
- Diferença para o artigo 313-B
- Logs e prova digital
- Estratégia de defesa
- Perguntas frequentes
O que a acusação chama de peculato eletrônico?
O Código Penal trata separadamente do peculato tradicional e dos delitos relacionados a sistemas da Administração Pública. O artigo 312 exige que o funcionário público se aproprie, desvie ou subtraia dinheiro, valor ou bem em razão das facilidades do cargo. O meio digital pode ser apenas a ferramenta utilizada para movimentar o patrimônio.
Já o artigo 313-A pune a inserção ou facilitação de dados falsos, bem como a alteração ou exclusão indevida de dados corretos, por funcionário autorizado. O artigo 313-B alcança a modificação ou alteração de sistema ou programa sem autorização da autoridade competente. Portanto, chamar tudo de “peculato digital” esconde diferenças importantes sobre sujeito ativo, objeto material, finalidade e pena.
- Artigo 312: apropriação, desvio ou subtração de bem ou valor ligado ao cargo.
- Artigo 313-A: intervenção indevida em dados administrativos por funcionário autorizado, com finalidade específica.
- Artigo 313-B: modificação não autorizada do próprio sistema ou programa.
- Artigo 171: fraude para obter vantagem, quando não prevalece tipo especial contra a Administração.
Quais elementos precisam ser provados no artigo 313-A?
A inserção de dados falsos em sistema de informações é crime próprio. O autor direto deve ser funcionário público autorizado a operar aquele sistema ou banco de dados. A autorização concreta importa: não basta demonstrar vínculo com o órgão. É preciso verificar perfil de usuário, atribuições, permissões técnicas e eventual uso de credenciais compartilhadas.
O dispositivo também exige finalidade de obter vantagem indevida para si ou para outra pessoa, ou de causar dano. Uma correção equivocada, falha operacional ou lançamento incompatível com o procedimento interno pode gerar responsabilidade administrativa, mas não substitui automaticamente esse elemento subjetivo. A defesa deve confrontar o erro apontado com orientações de trabalho, volume de tarefas, treinamento e histórico do registro.
- qual dado foi inserido, alterado ou excluído;
- por que a informação é falsa ou a mudança é indevida;
- se o acusado era funcionário autorizado naquele módulo;
- qual ação técnica é atribuída à credencial;
- que vantagem indevida ou dano teria sido pretendido;
- como a autoria individual foi separada do simples vínculo funcional.
Qual é a diferença entre os artigos 313-A e 313-B?
No artigo 313-A, a acusação precisa apontar dado falso inserido ou dado correto indevidamente alterado ou excluído. O autor direto é o funcionário autorizado, e a finalidade especial integra o tipo. A pena é de reclusão de dois a doze anos e multa.
No artigo 313-B, o foco é a modificação do sistema ou programa sem autorização ou solicitação da autoridade competente. A falsidade do conteúdo não é elementar indispensável. O Superior Tribunal de Justiça reafirmou essa distinção em 2026 ao analisar mudanças indevidas em ferramenta do SUS. A decisão oficial do STJ mostra por que a defesa precisa identificar qual camada foi alterada: dado, regra, código, parâmetro ou fluxo do sistema.
A pena básica do artigo 313-B é menor, mas pode aumentar se a modificação resultar dano para a Administração ou para o administrado. Consequência concreta, quantidade de registros atingidos e impacto no serviço precisam ser demonstrados. Não se deve transportar automaticamente para esse artigo a exigência de falsidade própria do 313-A, nem ignorar a falta de autorização que caracteriza o 313-B.
Como logs, credenciais e perícia digital são avaliados?
Um log registra eventos do sistema, mas não necessariamente identifica a pessoa diante do teclado. A atribuição de autoria depende de autenticação, terminal, endereço de rede, horário, sessão ativa, geolocalização possível, política de senhas e acesso remoto. Em ambientes que compartilham credenciais ou deixam sessões abertas, o nome do usuário é um indício que precisa de confirmação.
A defesa deve obter, quando cabível, o arquivo original, documentação sobre o formato, fuso horário, política de retenção e método de extração. Relatórios gerados depois do fato podem condensar ou filtrar eventos. A perícia precisa permitir repetição e auditoria, com valores de hash, identificação da ferramenta utilizada e registro de quem coletou, armazenou e analisou o material.
- logs de autenticação, consulta, inclusão, edição e exclusão;
- cadastro de perfis, permissões e mudanças de privilégio;
- inventário de terminais, IPs, VPNs e acessos remotos;
- histórico de chamados, manutenção e indisponibilidade;
- registro de backup, restauração e migração de base;
- escala de trabalho, ponto e presença física do usuário;
- cadeia de custódia dos dispositivos e arquivos extraídos.
Um particular pode responder pelo delito?
Embora o artigo 313-A seja crime próprio, um particular pode responder como coautor ou partícipe se atuar conscientemente com o funcionário autorizado e conhecer essa condição. O STJ já reconheceu que intermediários e beneficiários podem ser alcançados quando há prova da adesão ao procedimento de inserção de dados. A elementar funcional comunica-se nos termos do artigo 30 do Código Penal, mas a responsabilidade continua individual.
Receber um benefício não demonstra, sozinho, que a pessoa conhecia a manipulação do sistema. A acusação precisa esclarecer sua participação, contatos, orientações, pagamentos e conhecimento sobre a origem do resultado. A decisão do STJ sobre concurso de agentes no artigo 313-A é útil para delimitar esse exame.
Como organizar a estratégia de defesa?
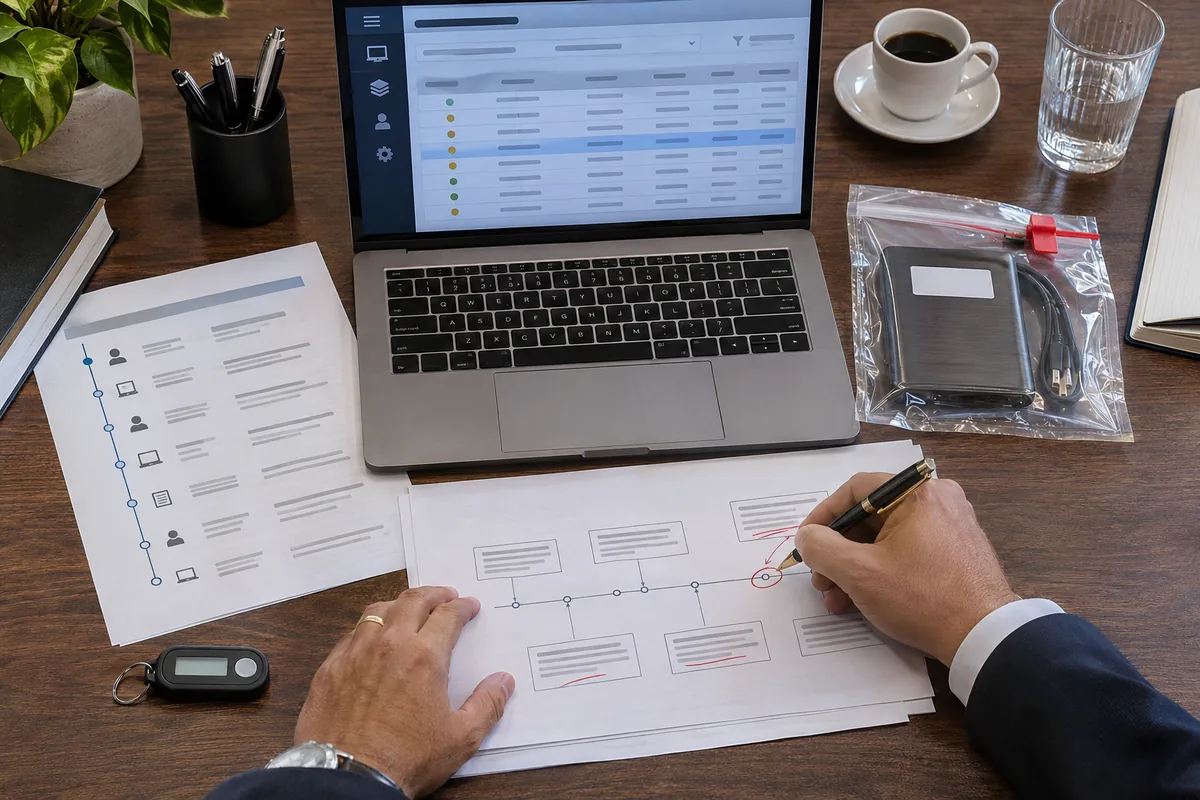
A primeira etapa é preservar os equipamentos e documentos disponíveis. Apagar arquivos, formatar aparelho ou redefinir contas pode eliminar elementos favoráveis e criar suspeitas adicionais. A segunda é montar uma cronologia com acessos, ordens, chamados, operações e resultado atribuído. A terceira é separar autoria técnica, autorização funcional, falsidade do dado, finalidade e eventual dano.
Em busca e apreensão, devem ser conferidos mandado, locais autorizados, itens recolhidos, lacres e cópias forenses. No inquérito, a defesa pode avaliar acesso aos autos, indicação de assistente técnico e pedido de preservação de logs antes do descarte automático. Na ação penal, a resposta deve enfrentar a descrição individual da conduta, a justa causa, a competência, a prova pericial e o tipo penal escolhido.
- preserve dispositivos e não altere contas ou senhas sem orientação;
- reúna manuais, ordens de serviço e matriz de permissões;
- identifique colegas que utilizavam o mesmo terminal ou perfil;
- solicite documentação técnica antes que os logs expirem;
- compare o relatório investigativo com os eventos brutos;
- registre entregas, chamados e justificativas operacionais;
- evite depoimento improvisado sem conhecer a imputação.
Veja também os nossos conteúdos sobre defesa em crimes cibernéticos e defesa em crimes contra a Administração Pública. A combinação entre análise penal e compreensão técnica do sistema evita conclusões baseadas apenas no nome da credencial.
Quais hipóteses defensivas precisam ser testadas?
A defesa não deve escolher uma tese antes de compreender o funcionamento do ambiente. Em alguns casos, o usuário realmente realizou o lançamento, mas agiu dentro de uma rotina autorizada e sem finalidade ilícita. Em outros, a alteração veio de integração automática, perfil de administrador, suporte terceirizado ou credencial usada por mais de uma pessoa. Também pode existir divergência entre o horário registrado pelo servidor e o fuso aplicado no relatório, o que afeta a comparação com ponto, câmeras e presença física.
Outra hipótese é a imputação genérica a toda a equipe que tinha acesso ao módulo. O processo penal exige individualização mínima: não basta listar servidores habilitados e afirmar que algum deles modificou o dado. É necessário vincular cada acusado a atos concretos, esclarecer sua contribuição e demonstrar o elemento subjetivo correspondente. A mera chefia do setor ou responsabilidade administrativa pelo sistema não cria responsabilidade penal automática pelo trabalho de subordinados.
- ausência de autoria técnica individualizada;
- credencial compartilhada ou sessão aberta em terminal comum;
- operação autorizada por norma, fluxo ou superior competente;
- erro material sem finalidade de vantagem ou dano;
- inconsistência entre relatório resumido e log bruto;
- alteração automática gerada por integração ou rotina do sistema;
- quebra da cadeia de custódia ou perícia não reprodutível.
Cada linha precisa de evidência verificável. Alegar compartilhamento de senha sem demonstrar a prática do setor pode ser insuficiente; da mesma forma, um log isolado não elimina a possibilidade quando políticas de acesso eram frágeis. No peculato eletrônico, a defesa técnica cruza documentos funcionais, arquitetura do sistema e circunstâncias pessoais para construir uma explicação testável, não apenas uma narrativa alternativa.
Dano, vantagem e dosimetria também exigem prova
Mesmo quando há indícios de alteração indevida, a extensão do resultado deve ser medida com cuidado. Quantidade de registros afetados, reversibilidade, impacto financeiro, interrupção do serviço e benefício efetivamente obtido não são dados intercambiáveis. O valor atribuído ao prejuízo pode influenciar medidas cautelares, reparação mínima, pena-base e causa de aumento. A defesa pode questionar duplicidades, projeções sem base, valores já recuperados e consequências que pertencem ao próprio tipo penal.
Também é preciso separar consumação de exaurimento. No artigo 313-A, a obtenção posterior da vantagem pode ser consequência do lançamento já realizado, e não um novo crime autônomo em todos os casos. A definição depende do desenho da fraude e das condutas atribuídas a cada participante. Essa análise evita dupla punição pelo mesmo fato e orienta pedidos subsidiários sobre classificação jurídica e pena.
Perguntas frequentes sobre a acusação digital
O artigo 313-A exige prejuízo efetivo?
Não é indispensável que o dano pretendido se concretize. O tipo exige a finalidade de obter vantagem indevida ou causar dano. A acusação deve demonstrar esse propósito específico, além da intervenção indevida nos dados e da condição de funcionário autorizado.
Uma senha em nome do servidor prova autoria?
Não necessariamente. A credencial é um elemento relevante, mas precisa ser confrontada com terminal, horário, acesso remoto, sessão, política de compartilhamento e demais evidências. A autoria não deve ser presumida apenas pelo campo “usuário” do relatório.
Erro de cadastro é crime?
Um erro operacional pode ser atípico na esfera penal quando falta dolo e finalidade específica. Ainda pode gerar apuração administrativa ou correção do registro. A distinção depende da prova sobre contexto, repetição, benefício, orientação recebida e consciência do agente.
O beneficiário externo sempre responde junto?
Não. É preciso provar participação consciente, conhecimento da condição funcional do agente e adesão à alteração indevida. O simples recebimento de um resultado ou valor não substitui a demonstração do vínculo subjetivo com a conduta.
Defesa em peculato eletrônico exige prova jurídica e técnica
Uma acusação de peculato eletrônico deve ser decomposta: qual artigo foi indicado, que ação ocorreu, quem tinha autorização, qual finalidade foi atribuída e como o evento digital foi preservado. A análise não termina no login associado ao servidor. Logs, permissões, terminais, contexto funcional e cadeia de custódia precisam formar um conjunto coerente.
Se você foi intimado, teve equipamento apreendido ou descobriu apuração interna, preserve os dados e procure orientação antes de prestar esclarecimentos. A atuação inicial pode impedir perda de registros e definir a necessidade de perícia independente.


